Attacco informatico ai frigoriferi di centinaia di supermercati francesi
1. Che cosa è successo
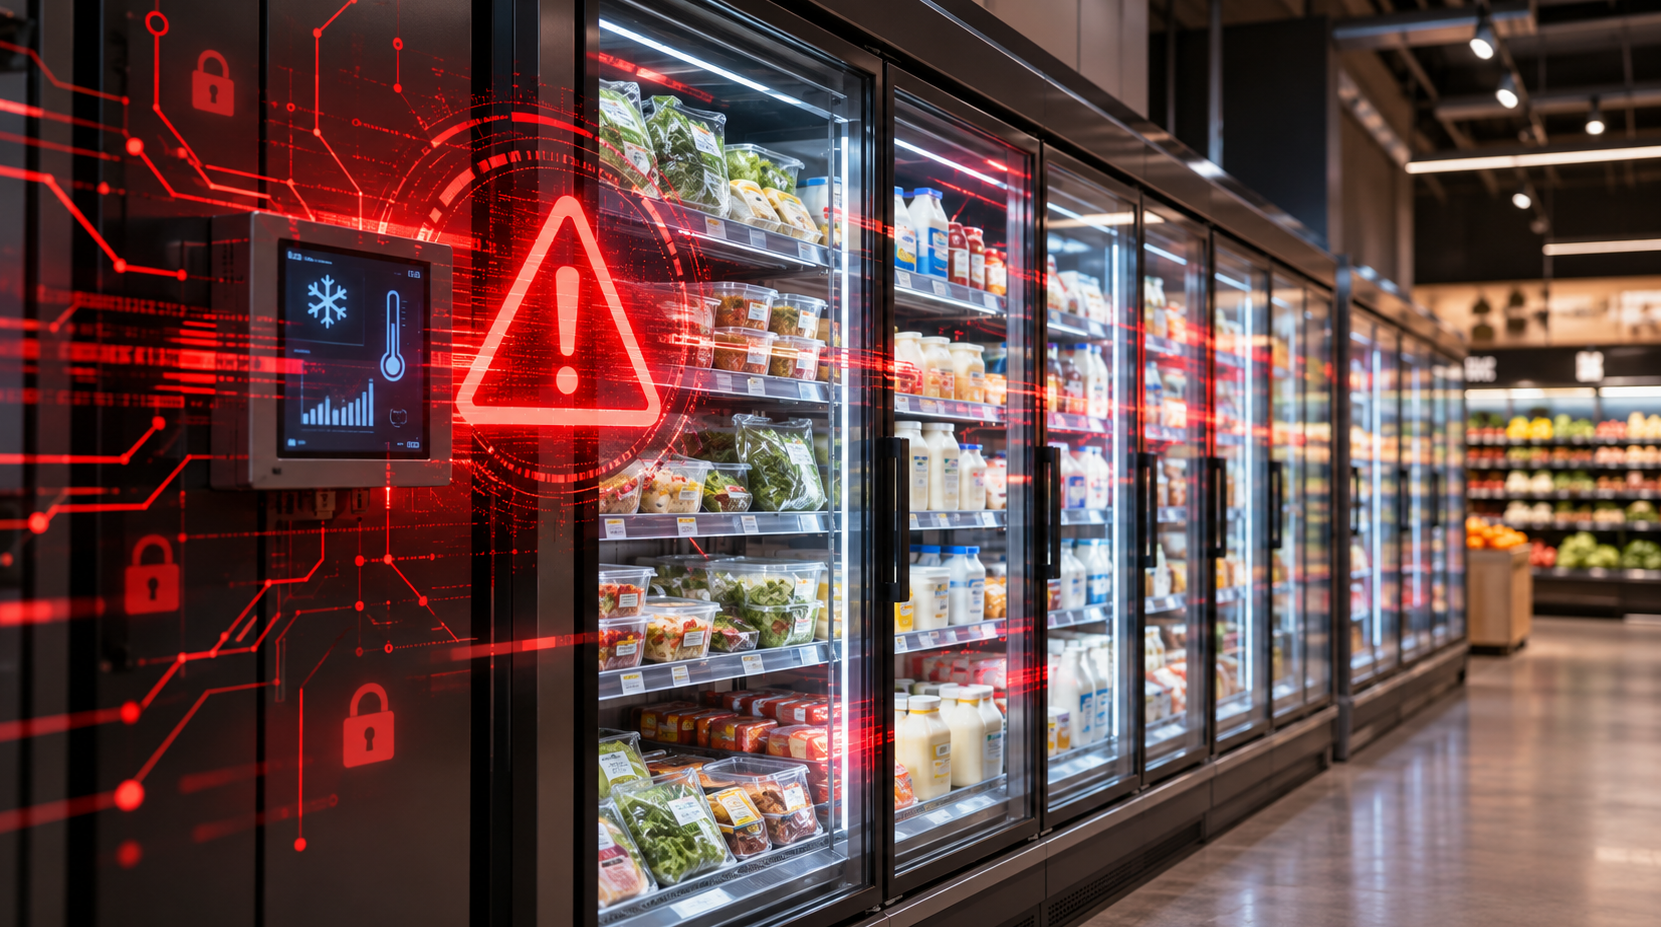
Nella notte tra l’11 e il 12 ottobre 2026, un attacco informatico ha compromesso i sistemi di refrigerazione di circa 250-300 supermercati francesi. (Fonte: DDay.it – 12 ottobre 2026)
Gli hacker sono riusciti ad attivare da remoto i cicli di sbrinamento dei frigoriferi e dei congelatori, portando le temperature fino a 50 °C.
Le principali catene coinvolte sono Intermarché (150-200 negozi) e Coopérative U (circa 100). Sono state segnalate possibili compromissioni anche presso E.Leclerc, Carrefour Market e Monoprix.
2. Come è avvenuto l’attacco
Secondo le prime informazioni, il bersaglio tecnico sarebbe stato Danfoss, azienda danese produttrice di sistemi di controllo della refrigerazione.
Già nell’agosto 2026, i ricercatori di Claroty avevano individuato una vulnerabilità nei sistemi Danfoss, successivamente corretta mediante aggiornamento firmware.
Tuttavia, l’articolo non chiarisce se gli hacker abbiano sfruttato quella specifica vulnerabilità oppure un altro punto debole dell’infrastruttura.
3. Quali danni ha provocato
- Perdita delle scorte alimentari fresche e surgelate.
- Interruzioni dell’operatività degli impianti di refrigerazione.
- Segnalazione di alcuni principi d’incendio.
- Danni economici non ancora quantificati.
- Possibili problemi assicurativi nella copertura dei danni.
La procura di Parigi ha aperto un’indagine. Al momento della pubblicazione non erano stati identificati i responsabili.
4. L’aspetto tecnico più importante
L’attacco evidenzia un problema fondamentale della sicurezza degli impianti tecnologici: la compromissione di un sistema informatico può produrre conseguenze fisiche immediate sulle apparecchiature controllate.
Non si tratta quindi soltanto di sottrazione di dati o blocco dei computer, ma di un attacco ai sistemi OT (Operational Technology), cioè ai dispositivi che controllano processi reali.
5. Considerazioni per i sistemi BMS – BEMS
Questo episodio è particolarmente interessante per chi progetta e programma sistemi di automazione degli edifici.
Evidenzia la necessità di:
- Separare le reti degli impianti tecnologici dalle reti informatiche ordinarie.
- Proteggere gli accessi remoti mediante VPN, autenticazione robusta e controlli autorizzativi.
- Mantenere aggiornati firmware e software dei controllori.
- Prevedere limiti locali di sicurezza che non possano essere superati da un comando remoto.
- Registrare e segnalare comandi anomali e modifiche dei parametri critici.
La questione fondamentale è che un comando proveniente dalla rete non dovrebbe mai poter superare indiscriminatamente i vincoli fisici e funzionali di sicurezza dell’impianto.
Conclusione
Il caso francese dimostra che la sicurezza informatica è ormai parte integrante della sicurezza impiantistica.
Nel caso specifico, un comando apparentemente ordinario, come l’attivazione dello sbrinamento, è stato trasformato in uno strumento capace di provocare danni materiali su larga scala.
Una mia osservazione: l’articolo non chiarisce come sia stato possibile comandare simultaneamente centinaia di installazioni. Sarebbe importante comprendere se esistesse una piattaforma centralizzata di telegestione compromessa, un accesso remoto comune oppure una vulnerabilità direttamente sfruttabile nei controllori.
Questa distinzione è essenziale anche per valutare i rischi delle architetture KNX, Modbus e Logic Machine collegate a servizi cloud.